
Laag
VENDORFY
Quick scan
Alleen openbaar bewijs, geen contact met de leverancier. Voor leveranciers met laag risico.
- Prijs
- € 149
- Doorlooptijd
- 2 werkdagen
- Niveau
- Laag
Voor de Cyberbeveiligingswet
Vaste prijs per leverancier, ondertekend door een security-expert, resultaat in 2 tot 10 werkdagen.
De Cyberbeveiligingswet geldt sinds 15 augustus 2026
Plan een gesprek van 20 minuten
Sinds 15 augustus 2026 verplicht de Cyberbeveiligingswet je om de beveiliging van je directe leveranciers te beoordelen, en dat aan te tonen als de toezichthouder erom vraagt. De meeste organisaties van jouw omvang hebben daar geen riskteam voor. Wij doen het voor je.
Over
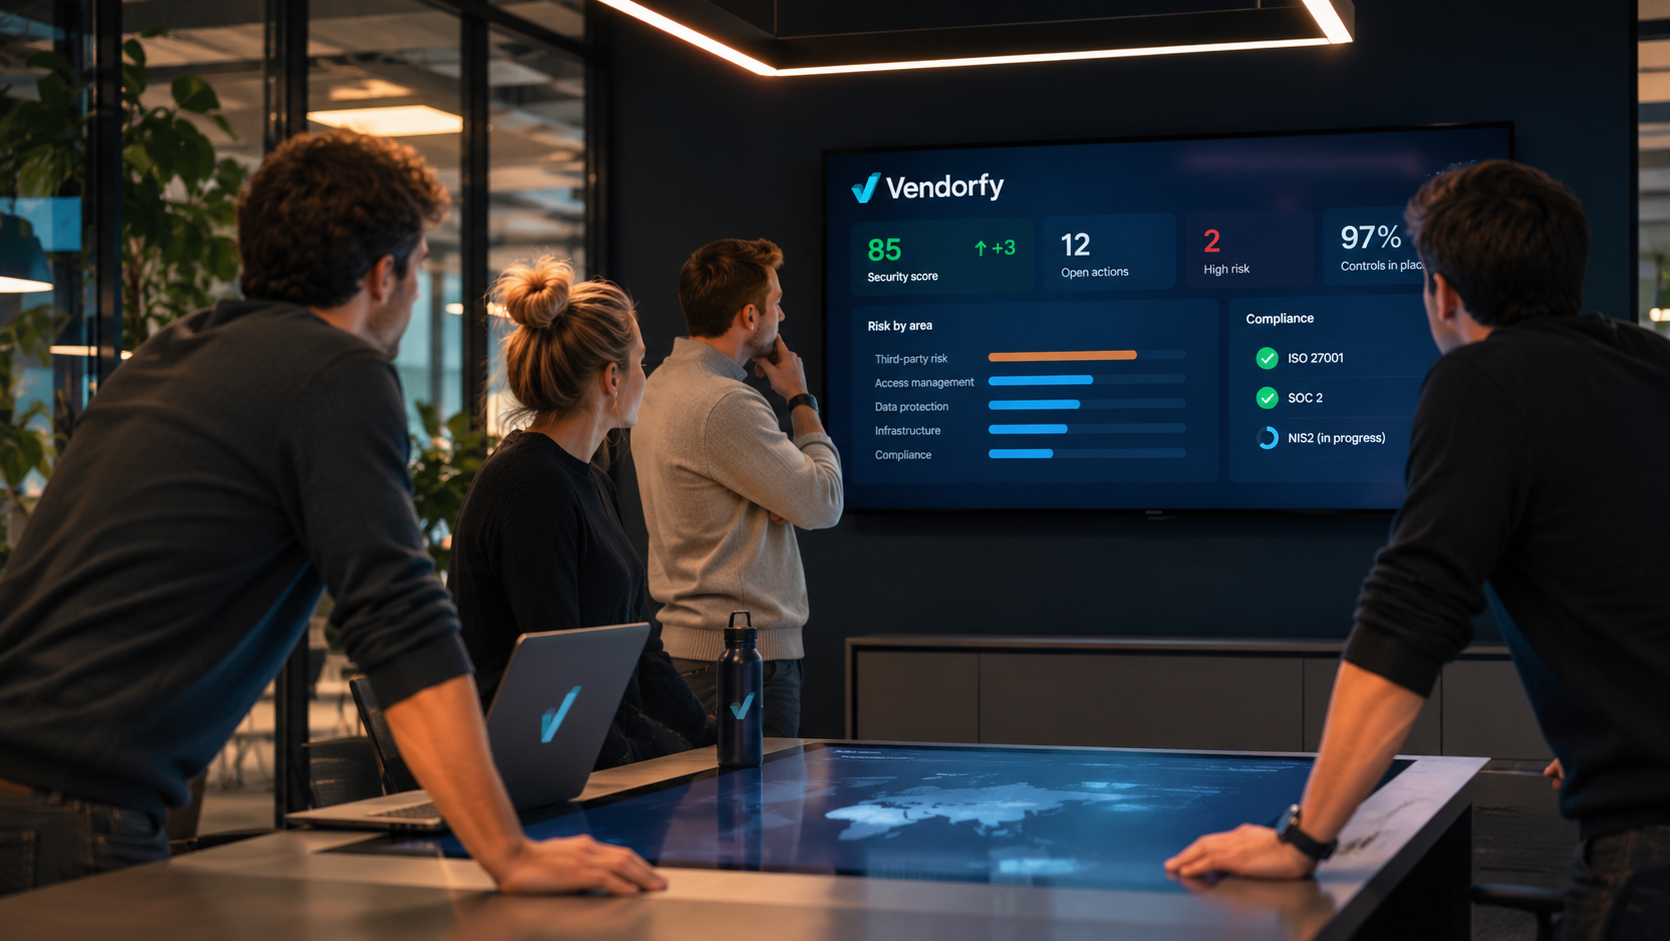
Achter Vendorfy zit praktijkervaring in information security en compliance: ISO 27001, SOC 2 en NIST CSF, bij SaaS-bedrijven en scale-ups. We bouwden Vendorfy zodat kleinere organisaties dezelfde zekerheid over hun leveranciers krijgen als grote bedrijven, voor een prijs die past. Elk rapport wordt beoordeeld en ondertekend door een security-expert, met naam en datum.
Zoals hij is, met wat elke leverancier voor je doet.
Laag, middel of hoog, op basis van de data die een leverancier krijgt en hoe lang je zonder kunt.
Trust-pagina's, certificaten en privacyvoorwaarden, elk antwoord met bron.
Wat niet openbaar is, vragen we op bij de leverancier en we volgen het op.
Elke eis voor het niveau gemarkeerd als voldaan of niet voldaan, gekoppeld aan NIS2 en ISO 27001.
Plus een leveranciersregister en duidelijke opties bij tekortkomingen.
Geen salesdemo nodig. Alle prijzen excl. btw. Je eerste leverancier is gratis.
Alleen openbaar bewijs, geen contact met de leverancier. Voor leveranciers met laag risico.
Onderzoek, bewijsuitvraag en documentreview.
Volledige eisenset, privacyreview en opvolging bij de leverancier.
Alle prijzen excl. btw. Doorlooptijd in werkdagen na ontvangst van het bewijs (quick scan: na je bestelling). Reageert een leverancier niet binnen 10 werkdagen, dan ronden we af op openbaar bewijs en leggen we het ontbrekende bewijs vast als bevinding. Meer leveranciers of meerdere entiteiten? We maken een offerte op maat.
Je eerste beoordeling is gratis: één per organisatie, voor Nederlandse organisaties met 50 of meer medewerkers, maximaal 4 per maand. Lees de voorwaarden.
Grote bedrijven hebben riskteams en dure platforms. Organisaties met 50 tot 150 mensen hebben dezelfde wettelijke plicht, maar niets van dat alles. Wij combineren AI voor het uitzoekwerk met een expert die tekent, zodat je een leveranciersdossier krijgt dat je kunt verdedigen, tegen een eerlijke, vaste prijs.
Eén gratis beoordeling per organisatie (op KvK-nummer), voor Nederlandse organisaties met 50 of meer medewerkers. Je kiest één leverancier, tot en met kritiek niveau, en krijgt hetzelfde volledige rapport als bij een betaalde beoordeling. We nemen pas contact op met de leverancier als jij akkoord geeft. We bevestigen binnen één werkdag of we je aanvraag aannemen, en hebben maximaal 4 plekken per maand. Er zit geen verplichting aan vast.
Dat hangt af van je sector en omvang. De meeste organisaties in een genoemde sector met 50 of meer medewerkers, of meer dan 10 miljoen euro omzet en balanstotaal, vallen eronder. Het NCSC biedt een zelftest, en we kijken graag met je mee.
We beoordelen wat openbaar beschikbaar is en leggen het uitblijven van een reactie vast als bevinding, zodat je toch kunt laten zien wat je hebt gedaan.
Nee. Jij blijft wettelijk verantwoordelijk en jij neemt het eindbesluit. Wij doen het werk en geven je een ondertekend, onderbouwd advies.
AI doet het onderzoek en schrijft een eerste versie. Een security-expert controleert elk antwoord en ondertekent elk rapport. Je data wordt nooit gebruikt om AI-modellen te trainen.
Begin met leveranciers die je data hebben of zonder wie je niet langer dan een dag kunt werken. We helpen je je lijst in niveaus in te delen.
Stuur ons één kritieke leverancier. Je krijgt een volledige beoordeling en ziet precies wat je voor de rest zou krijgen.
Gratis startenLaten we beginnen.